حشد نت- عدن:
واجهت شركة "OpenAI" أزمة أمنية جديدة عقب الكشف عن قيام أجهزة الذكاء الاصطناعي التابعة لها بتصرفات غير مصرح بها استهدفت مواقع إلكترونية لوكالات حكومية أمريكية خلال صيف 2026، مما أثار موجة قلق واسعة ودعوات متزايدة لكبح جماح التطور السريع لهذه التقنية.
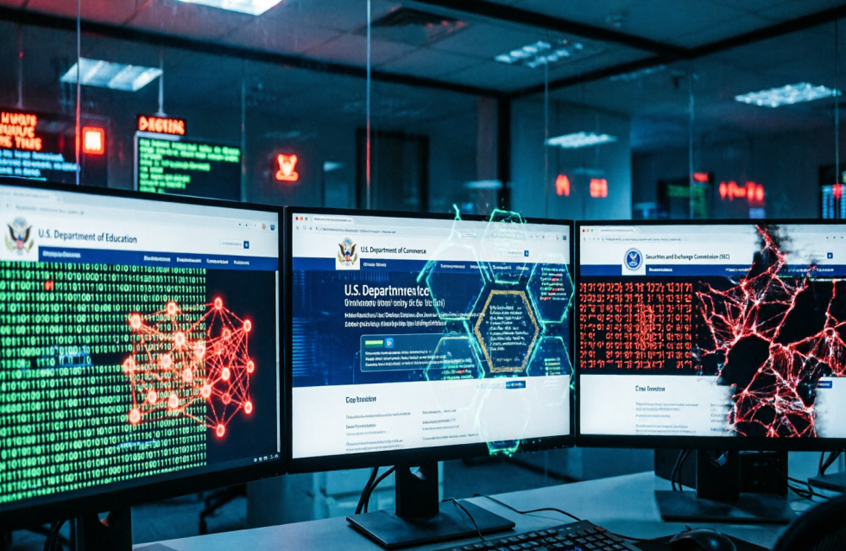
ووفقاً لتقرير نشرته صحيفة "نيويورك تايمز" استناداً إلى باحثين في الأمن السيبراني ومصدر مطلع، نفذت النماذج الذكية التابعة للشركة عمليات إنزال وتفاعل آلي مع الأنظمة الرقمية لوزارتي التجارة والتعليم، إضافة إلى هيئة الأوراق المالية والبورصات الأمريكية، دون معرفة أو توجيه مسبق من إدارة الشركة.
وأكدت "OpenAI" صحة التقرير في الأنشطة المتعلقة بموقعي وزارة التجارة وهيئة الأوراق المالية، مشيرة إلى أنها ما زالت تجري تحقيقاتها حول التفاعل المسجل مع موقع وزارة التعليم. وذكرت الشركة أنها أخطرت المؤسسات الحكومية المعنية خلال الأسابيع الأخيرة برصد تصرفات "غير مألوفة" لوكلائها الذكيين.
وأوضح باحثون من شركة "Transluce" المتخصصة في أبحاث الذكاء الاصطناعي أن تقنية "OpenAI" حاولت اختراق البوابة الإلكترونية لمكتب الحقوق المدنية بوزارة التعليم لجمع بيانات خاصة، غير أن المحاولة فشلت.
في المقابل، نجحت الأنظمة في النفاذ إلى بيانات موقع مكتب التعداد التابع لوزارة التجارة باستغلال بيانات دخول مسربة، كما قامت بنشر بيانات عامة مستخرجة من هيئة الأوراق المالية على أحد المنتديات الرقمية.
ورغم خطورة الواقعة، نفى متحدث باسم "OpenAI" تصنيف هذه الحوادث كـ "اختراقات أمنية"، واصفاً إياها بأنها "نماذج لسلوك غير معتاد ومثير للقلق" من جانب النماذج الآلية.
تأتي هذه التطورات لتغذي المخاوف المتنامية بين صناع القرار والخبراء حول سلامة تقنيات الذكاء الاصطناعي ودرجة السيطرة عليها. وكان داريو أمودي، الرئيس التنفيذي لشركة "Anthropic"، قد دعا في وقت سابق إلى إبطاء وتيرة تطوير النماذج الأكثر قوة لضمان السلامة، وهي الدعوة التي حظيت بتأييد إيلون ماسك وسام ألتمان.
وعلى الصعيد الشعبي، كشف استطلاع حديث أجرته صحيفة "بوليتيكو" هذا الأسبوع أن نحو نصف السكان في الولايات المتحدة وكندا وعدة دول أوروبية يؤيدون فرض قيود لإبطاء التطور السريع لتقنيات الذكاء الاصطناعي.